Ciberespionaje chino apunta a gobiernos latinoamericanos: el caso de FamousSparrow y la amenaza para Perú y la región
El nuevo malware SparroWocky revela una campaña de espionaje chino que apunta a gobiernos de América Latina.
Ciberespionaje chino apunta a gobiernos latinoamericanos: el caso de FamousSparrow y la amenaza para Perú y la región
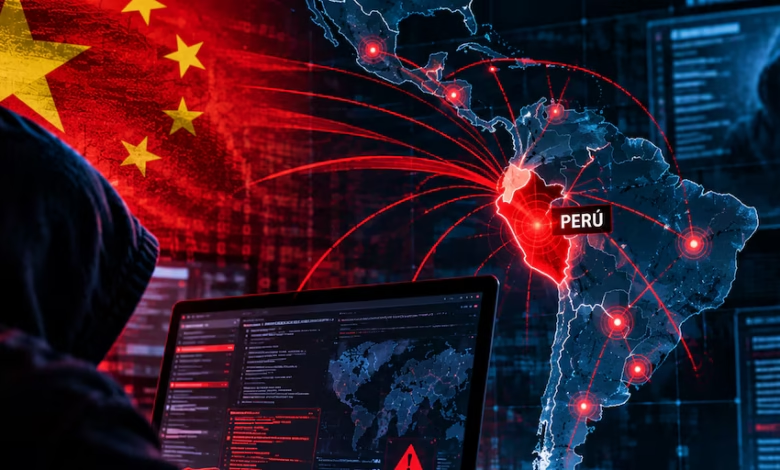
Un grupo de hackers vinculado al régimen de China, conocido como FamousSparrow, ha concentrado la mayor parte de sus operaciones en América Latina entre mediados de 2025 y 2026, según el informe publicado el 17 de septiembre de 2026 por ESET Research. El estudio señala que el 90 % de los objetivos registrados fueron entidades gubernamentales de ocho países, entre ellos Perú, Argentina, Ecuador, Guatemala, Honduras, Panamá, Puerto Rico y Venezuela. La herramienta más reciente del grupo, SparroWocky, permite ejecutar comandos, manipular archivos y extraer datos sin ser detectada.
¿Quién es FamousSparrow y cómo funciona su nuevo backdoor?
FamousSparrow es un APT (Advanced Persistent Threat) documentado por ESET desde 2021. Sus primeras campañas se enfocaron en el sector hotelero, pero rápidamente ampliaron su rango a gobiernos, organismos internacionales y empresas privadas. Desde agosto de 2025, el grupo despliega SparroWocky, una puerta trasera escrita en C++ con arquitectura modular que sustituye a la anterior SparrowDoor. La pieza maliciosa se oculta dentro de procesos legítimos mediante técnicas como DLL sideloading y ejecución directa en memoria, lo que complica su detección por antivirus tradicionales.
Entre sus capacidades destacan la captura de pantalla, la recopilación de información del sistema, la ejecución de comandos remotos y la exfiltración de archivos. Estas funciones convierten a cualquier equipo comprometido en un punto de acceso para el atacante, permitiendo una vigilancia prolongada sin que la víctima note la intrusión.
Impacto regional: ¿por qué América Latina está en la mira?
El reporte de ESET sugiere que la concentración de ataques en la región está vinculada a la rivalidad geopolítica entre China y Estados Unidos. Mientras Washington intensifica su presencia mediante ayudas y acuerdos de defensa, Pekín refuerza sus inversiones en energía, minería y telecomunicaciones, sectores estratégicos para países como Perú y Argentina. Esta pugna genera una “movida” complicada para los gobiernos locales, que deben frenar la filtración de datos sensibles sin desbordar sus presupuestos de ciberseguridad.
En el caso de Córdoba, la presencia de empresas de software y startups de seguridad informática abre una oportunidad de laburo para expertos locales, pero también implica una mayor exposición a ataques dirigidos. Las firmas cordobesas están siendo llamadas a reforzar sus defensas y a ofrecer consultoría a entidades públicas que, según el informe, son el blanco predilecto del grupo.
Qué sabemos de los ataques contra Perú y el resto de la región
Perú figura entre los ocho países objetivo, aunque ESET no reveló qué organismos fueron vulnerados ni confirmó la extracción de información clasificada. Lo que sí quedó claro es que la campaña se intensificó a partir de julio de 2025, con ataques que apuntaron a ministerios, agencias de inteligencia y entes regulatorios. En Argentina, los investigadores detectaron intentos de acceso a sistemas de la Agencia Nacional de Seguridad (ANSe) y a la Secretaría de Energía, aunque no se ha confirmado un robo de datos.
Otros países como Guatemala y Honduras también aparecen en la lista, lo que indica una estrategia de cobertura regional. La ausencia de detalles específicos sobre los incidentes dificulta medir el daño real, pero la mera presencia del malware en infraestructuras críticas ya representa un riesgo latente para la soberanía digital.
Un vistazo al futuro: ¿qué pasos deben tomar los gobiernos?
Para frenar la ola de ciberespionaje, los gobiernos deben invertir en detección de anomalías, actualizar sus políticas de gestión de parches y capacitar al personal en buenas prácticas de seguridad. En Córdoba, la Universidad Nacional de Córdoba y el Instituto Tecnológico de la Universidad están impulsando programas de formación en ciberseguridad que podrían convertirse en la primera línea de defensa contra grupos como FamousSparrow.
Además, la cooperación internacional –especialmente entre América Latina y aliados como la OTAN y la Unión Europea– será clave para compartir inteligencia sobre indicadores de compromiso (IoC) y para crear un marco regulatorio que obligue a las empresas a reportar incidentes de forma oportuna.
Raíces del ciberespionaje en la región: la historia reciente de la influencia china
Desde la década de 2010, China ha incrementado su presencia en América Latina mediante proyectos de infraestructura, préstamos y acuerdos comerciales. La Iniciativa de la Franja y la Ruta (BRI) ha llegado a países como Perú, donde compañías chinas participan en la extracción de cobre y en la construcción de puertos. Esta expansión económica ha venido acompañada de un esfuerzo por obtener información estratégica que permita a Pekín afinar sus negociaciones y anticipar movimientos de sus competidores.
En el ámbito digital, la estrategia se traduce en la infiltración de redes gubernamentales para mapear decisiones de política energética, regulaciones mineras y planes de desarrollo urbano. La aparición de herramientas como SparroWocky evidencia una evolución técnica que supera a la mayoría de los grupos de amenazas persistentes avanzadas que operan en otras regiones del mundo.
En Córdoba, la comunidad tecnológica ha empezado a percibir este fenómeno como una llamada de atención: la necesidad de crear un ecosistema de ciberdefensa propio que no dependa exclusivamente de proveedores extranjeros. El reto es grande, pero el potencial de generar empleo especializado y de posicionar a la provincia como un hub de seguridad informática es una oportunidad que no se puede dejar pasar.
Explora más noticias en nuestra sección: Mundo